
侵害されることを前提とした対策が、いま必要です。
Microsoft 365
不正アクセス対策
特別パッケージ
権限の最小化から、データ保護・ログの保管・監査対策まで。
被害を広げず、追える・戻せる状態を、ひとつのパッケージで整えます。
ご提供期間には限りがあるため、お早めにご相談ください。
Microsoft 365
不正アクセス対策 特別パッケージ
- 01権限の最小化普段から被害を「広げない」
- 02データ保護バックアップで「戻せる」
- 03ログの保管後から遡って「追える」
- 04監査対策誰が何をしたかを「説明できる」
想定シナリオ
もし、明日、自社で起きたら。
侵入されたとき、記録もバックアップもなければ、調べることも戻すこともできません。
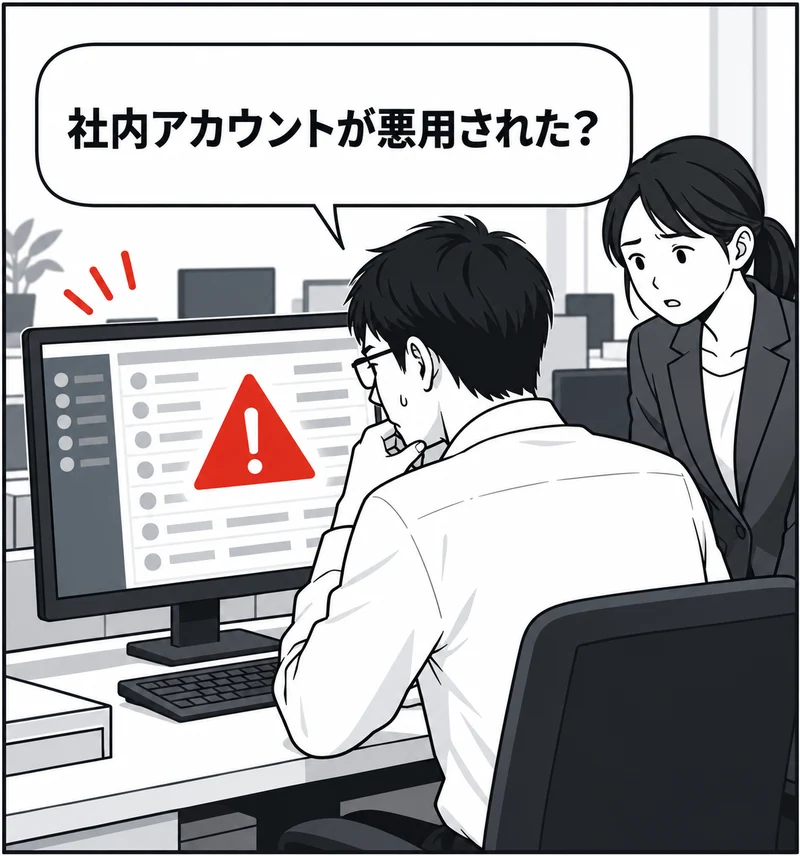
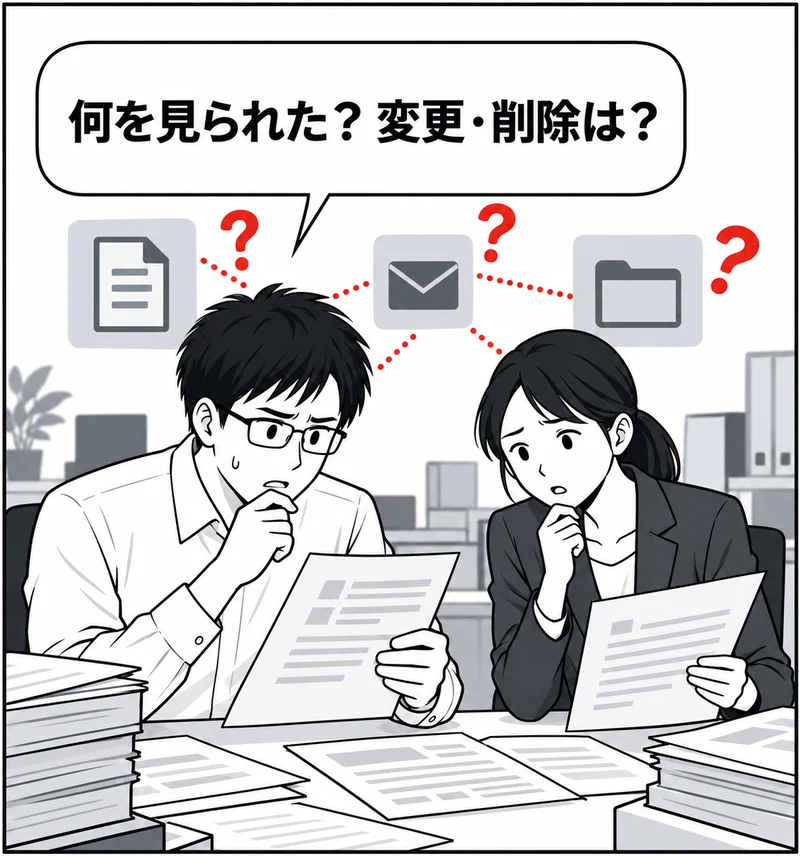
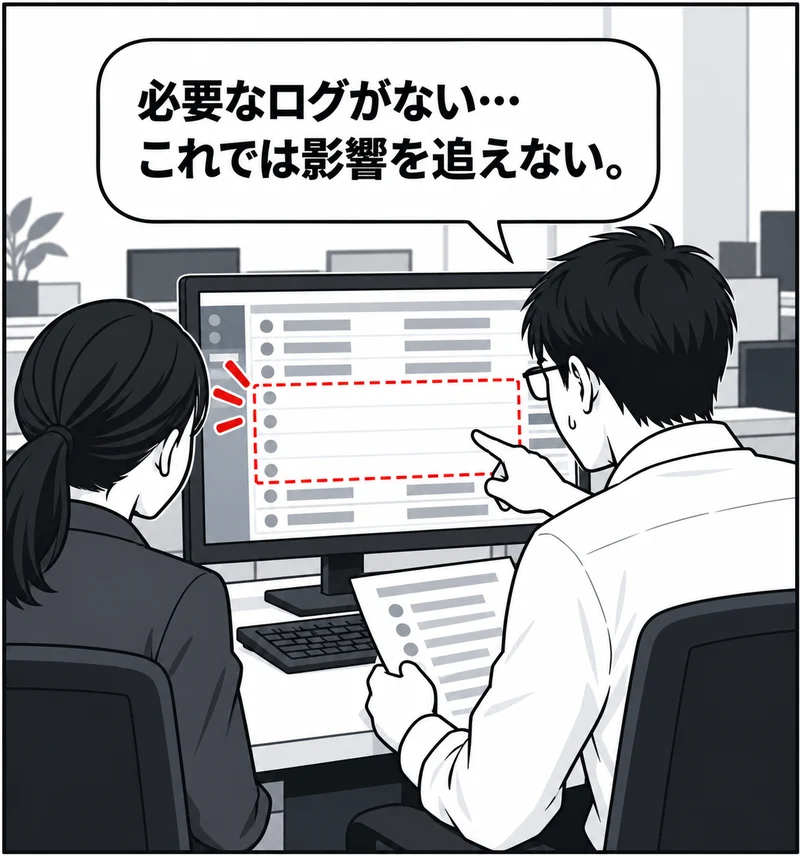
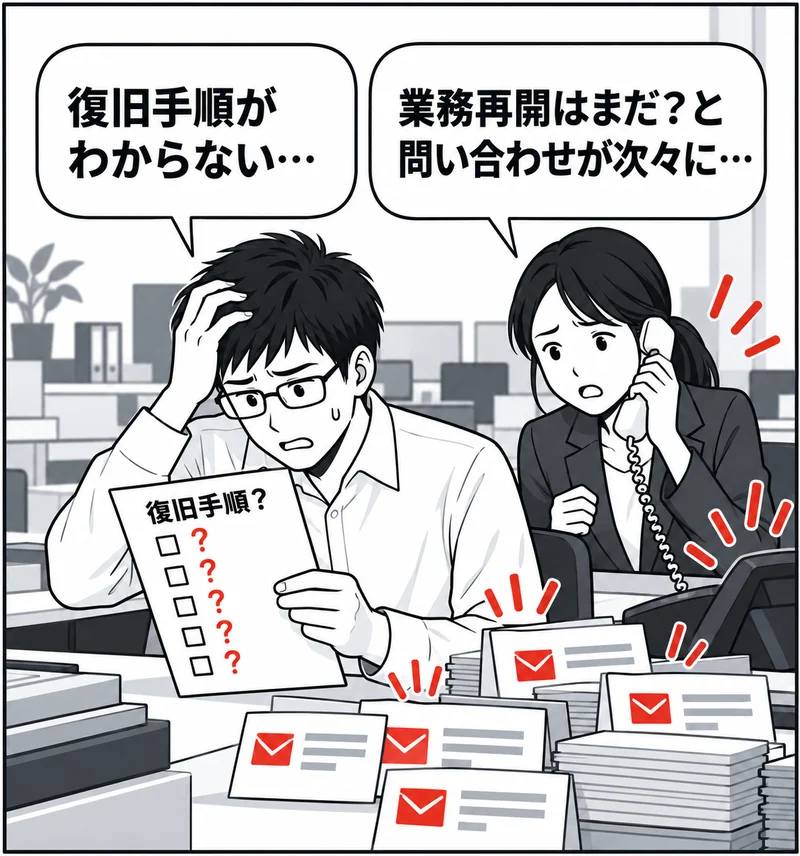
なぜ、いまなのか
侵入を防ぎきることは、できない。
MFA などの対策を整えても、正規アカウントを奪う手口をすべて防ぐことはできません。
多要素認証(MFA)は欠かせない。それでも、防ぎきることはできない。
だから必要なのは、突破された「後」の備え。
- 偽サイトの中継(AiTM) 侵入認証後の通行証を盗まれる
- デバイスコードの悪用 侵入本人が承認してしまう
- 承認要求の連打(MFA 疲れ) 侵入根負けして承認してしまう
※ 主な手口の例。MFA を設定していても、認証後の通行証(トークン)を盗む・本人に承認させる手口が広がっています。
突破された「後」に、追える・戻せる状態はありますか。自社の Microsoft 365 で、ログの保管とバックアップがどこまで整っているかを一緒に確認します。
想定シナリオ
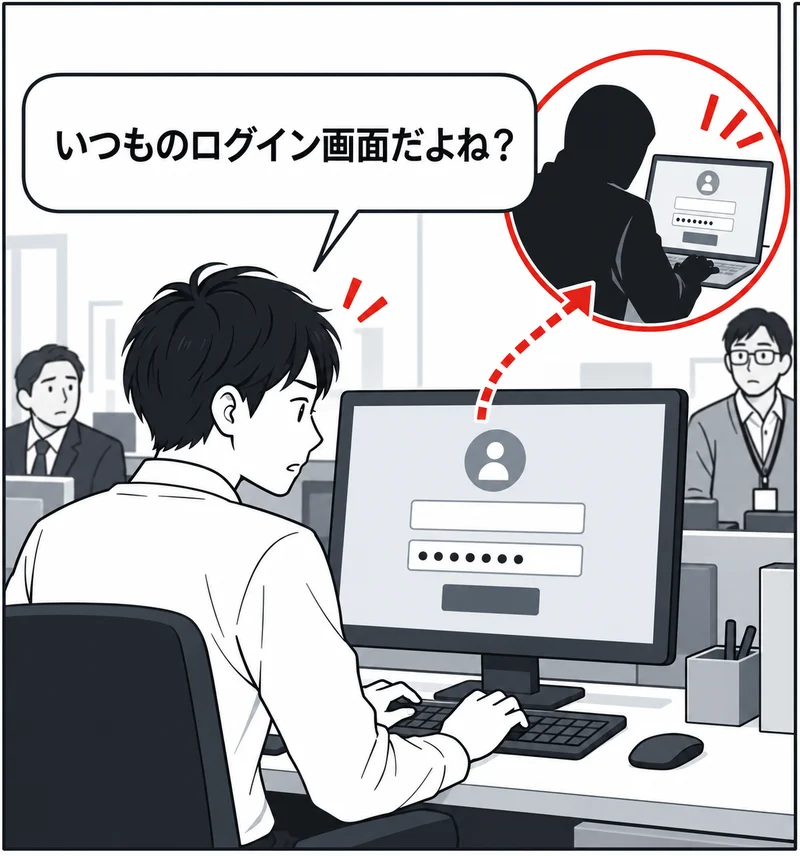
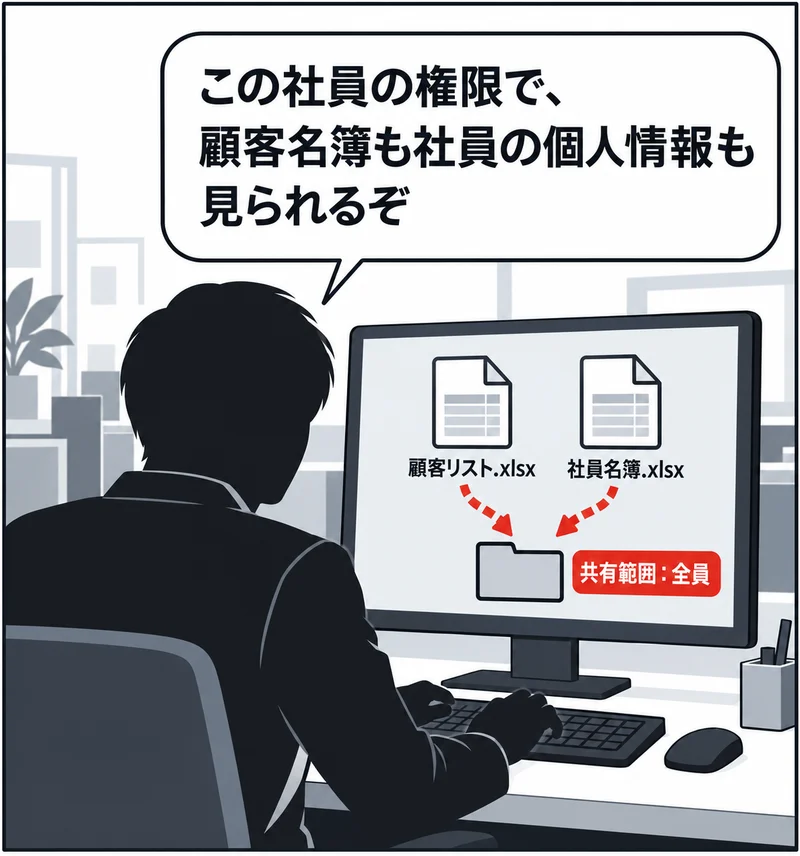
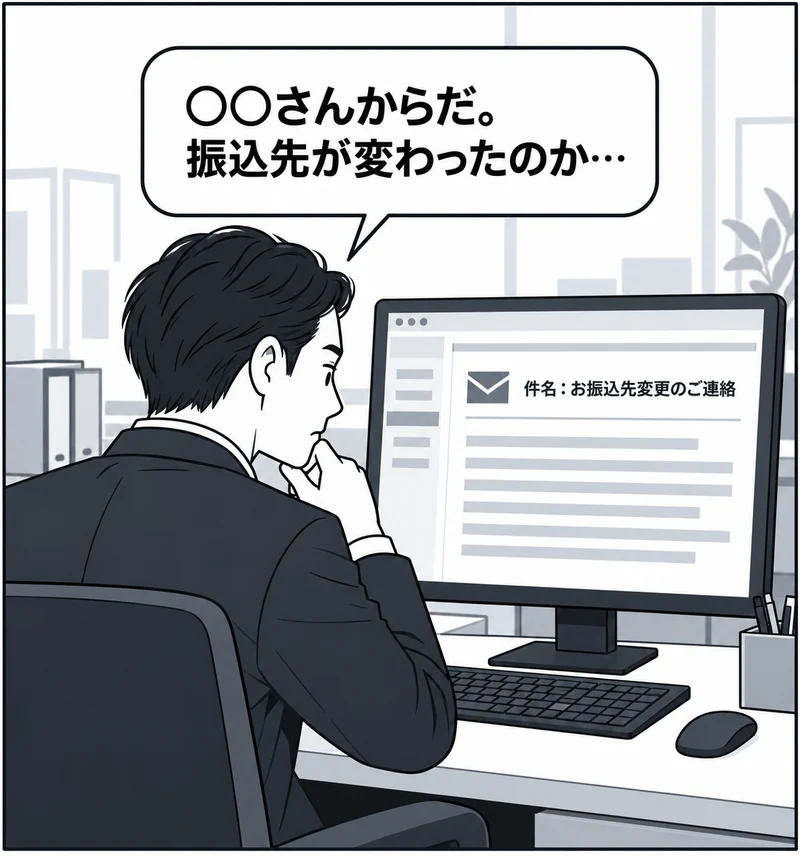
管理者でなくても、奪われれば被害は広がる。
一般社員のアカウントでも、乗っ取られれば、過剰に共有されたファイルから個人情報を抜かれ、
社員になりすましたメールで取引先にまで被害が及びます。
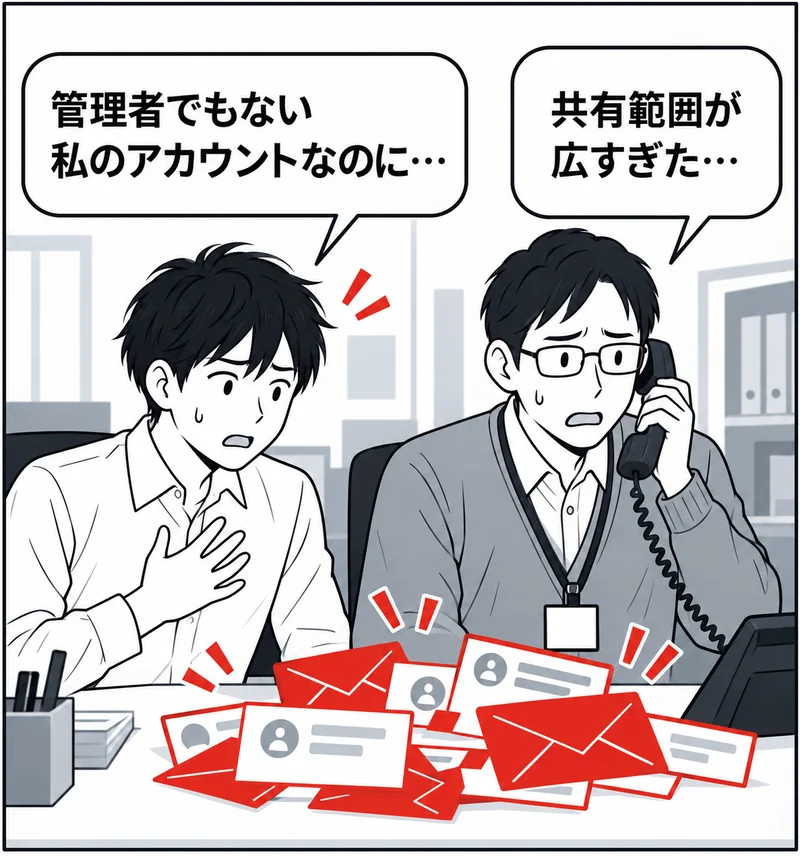
だからこそ、普段から権限を最小限に。
「全員に共有」のままのファイル、把握できていますか。過剰な共有や不要な権限の洗い出しから、パッケージでまとめて整えられます。
特別パッケージの内容
Microsoft 365 不正アクセス対策 特別パッケージ
普段からの権限の最小化と、被害後の「戻せる・追える・説明できる」備えを、期間限定でまとめてご提供します。
不正アクセスを受けることを前提とした、セキュリティ強化
普段からの対策
-
01
権限の最小化
被害を「広げない」
アクセス権限や共有範囲を、業務に必要な最小限に。アカウントが奪われても、重要なデータまで届かせない。
被害後の対策
-
02
データ保護
被害の前の状態に「戻せる」
Microsoft 365 のデータをバックアップし、被害が起きても必要なデータを戻せる状態に。
-
03
ログの保管
後から遡って「追える」
アクセスや操作のログを保管し、後から遡って影響範囲を調べられる状態に。
-
04
監査対策
社内外に「説明できる」
誰が・いつ・何を操作したかを確認し、調査や社内外への説明に備える。
このパッケージで、自社に何が必要かを確認しませんか。30分のオンライン面談で、パッケージの詳細とご提供条件を個別にご案内します。
日程を予約して相談するWEBINAR|無料11月11日(水)12:00〜12:40 オンライン開催まずは話を聞いてみたい方は、パッケージの必要性と中身を具体的に解説するウェビナーへウェビナーに登録する ›
この特別パッケージは、
期間限定でのご提供です。ご提供期間には限りがあります。導入までの期間も踏まえ、お早めにご相談ください。
ご相談・日程予約
特別パッケージのご相談日程を予約する
- 1空いている日時を選ぶ
- 2会社名・氏名・メールアドレスを入力
- 3オンライン面談(30分)で詳細をご案内
カレンダーが表示されない場合は こちらから日程を予約(新しいタブで開きます)
※ パッケージの詳細・ご提供条件は、面談にて個別にご案内します。
まだ検討段階の方へ
ウェビナーと資料で、対策の進め方を整理する。
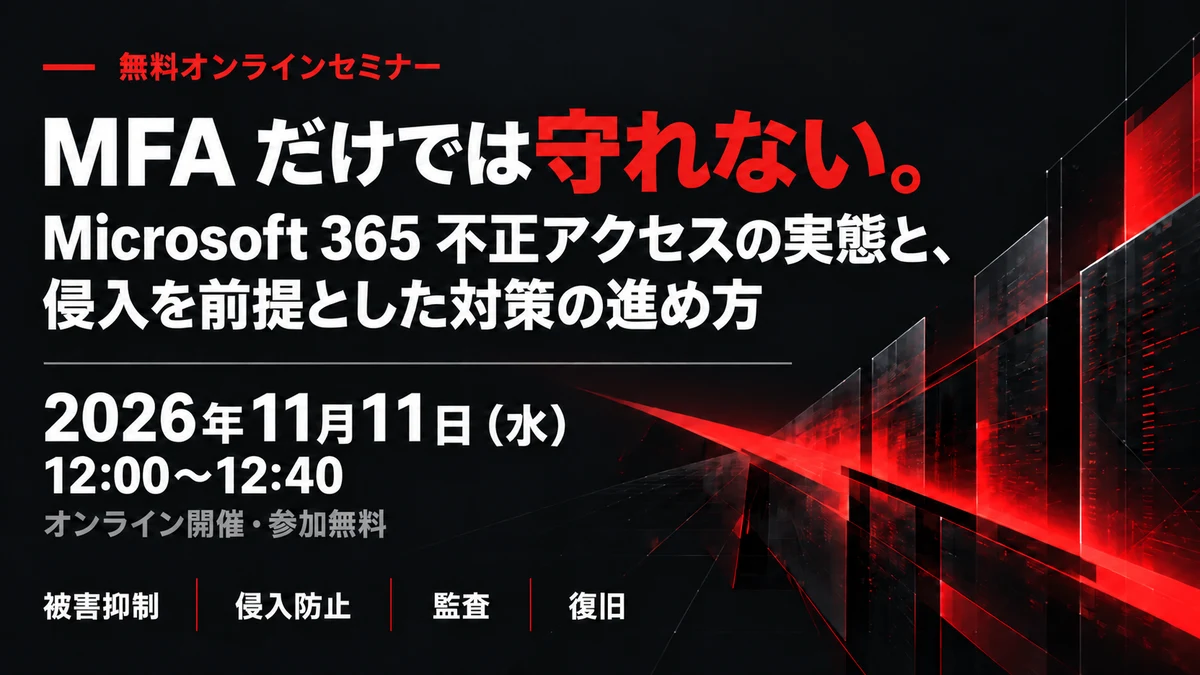
特別パッケージの必要性と中身を、
ウェビナーで具体的に解説
最新の被害事例と攻撃手法の変化を整理し、侵入を前提とした「被害抑制・侵入防止・監査・復旧」の4つの備えを図解で解説します。
ウェビナーに登録する
MFA だけでは守れない
Microsoft 365 不正アクセスの実態と対策
国内の被害事例と攻撃手法の変化、標準機能で取得できるログと復元手段の保持期間、漏洩発覚時の各部門の対応をまとめた資料です。
登録して資料を読むAvePoint について